2015年10月28日(水曜日)
Category:
Windows,
セキュリティ対策,
技術サポート | Posted By
ackie at 23:59:57
Micrsoft 社の Microsoft Security Essentials の
パターンファイルの更新ができない状態になっており、
その対処をしたので困っている方にメモを。
コントロールパネル→アクションセンターで
Windows セキュリティセンターサービスが無効になっており
これを有効にしようとしても
『Windows セキュリティ センター サービスを開始できません』
というエラーが出て有効にできません。
どうも以前に感染していたマルウェアの影響のようで
WindowsUpdate や JAVA のアップデートも
自動で行われていないような状態。
とてもじゃないですがセキュリティ上問題ありありです。
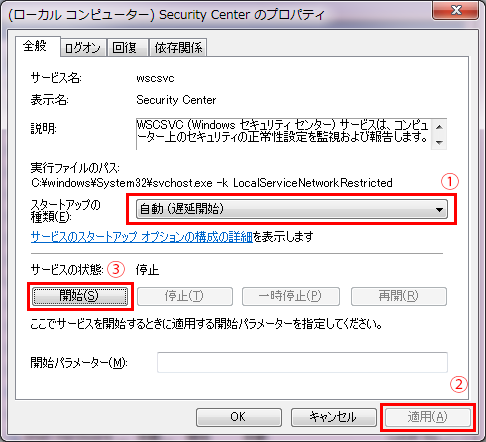
コントロールパネル→システムとセキュリティ→管理ツール→サービス
で Security Center をダブルクリックし、
スタートアップの種類を自動(遅延開始)にし右下の適用を押します。
さらにサービスの状態のところの開始ボタンを押します。

ただ今回の場合はかなり深刻な状態でリカバリのほうがよさそう。
ネットからソフトのダウンロードはくれぐれも慎重に…。
2015年10月16日(金曜日)
Category:
セキュリティ対策,
技術サポート | Posted By
ackie at 23:59:18
今日は昼からお客様のところにお伺いし
マルウェアの駆除をひたすらしておりました。
きっかけはフリーの DVD のリッピングソフトのようです。
このようにグレーゾーンのフリーのものは格好の餌食となります。
今回は Uniblue 、SysTweak 、Baidu 他、
フルコースで10 種類以上のマルウェアが入っておりました。
しかもアンインストールかけるそばから
新しいものを入れようとするとんでもなさ…。
最近はどんどん巧妙化しているので
アンインストールができるように見せておいて
実は中で動いているというものもあるので
安心できない状態です。
レジストリの奥深くに潜んでいるものも含めて
二時間がかりで駆除に成功しました。
もちろんリカバリという選択もありましたが、
その後のデータ復旧の手間なんかを考えると
この方がベターでしょうね。
2015年6月19日(金曜日)
Category:
セキュリティ対策 | Posted By
ackie at 9:00:35
セキュリティソフトの大手といえば、
Symantec 、トレンドマイクロ、McAfee 、
カスペルスキー、ESET でしょうか?
フリーでもいくつかありますが
一部ではセキュリティソフトのつもりで入れていたら
実は裏でデータを抜きまくっていた…
なんていう悪質なソフトもままあります。
先ほどお伺いしたお客さまで Kingsoft 社の
無料のセキュリティソフトを入れておられたのですが、
なぜかブラウザを立ち上げるたびに
変なポップアップが表示される…という
トラブルが発生していました。
起動するたびに『あなたのパソコンは不正なソフトに
感染しています…』のような動画が流れるとか…。
正直、Kingsoft のソフトが悪さをしているのかどうかはわかりませんが、
Kingsoft 社は以前ユーザの情報を抜くソフトを
インストールさせていた等問題も多いので正直お勧めできません。
もしどうしても無料のものが…というのであれば
Microsoft Security Essentials でも十分だと思います。
市販のものでもトラブルを出すものがあったりとか、
セキュリティソフトメーカが『もう無理…』とさじを投げだしたりとか
某日本の超大手通信会社が不安をあおって
製品を導入させようとしたりとか…
セキュリティ対策を見極める目が必要とされています。
不安な方は是非ご相談ください。
2015年6月9日(火曜日)
Category:
セキュリティ対策 | Posted By
ackie at 12:00:48

先日、高校の先輩で同友会やその他の会でお世話になっている方から
メッセージが届いていますと、メールが届きました。
宛先には先輩の下の名前と Twoo の文字が…。
その先輩とは Facebook でもつながっていますし
いざとなれば電話でもいいはず…。
実は少し前には高校の友達からも同様のメールが来ていました。
もちろんこの友達とは電話もメールも知ってますし、
Facebook でもつながっています。
ちなみに Twoo ってなんやねん…って話なのですが、
http://www.twoo.com/ja/ というサイトで、
いわゆる出会い系の SNS の一つなのですが、
今回テスト用に Yahoo のアカウントを作って
登録をしてみるといきなり Yahoo のパスワードを聞いてきました。
ま、やばそうなのは間違いないので当然入力はしませんでしたが
(まさか入力される方はおられないと思いますが、
してしまったら必ずパスワードの変更をしましょう)。
Facebook や Google+ との連携を促されますが…
やったらとんでもないことになりそうなのはわかりますよね?
知っている方からのメッセージだと
ついうっかり…となりがちですが、
よほど大事な内容であれば普通に連絡が来るはずです。
とりあえず Twoo はやばそう…ということだけは
頭に入れておいた方が無難です。
2015年6月7日(日曜日)
Category:
セキュリティ対策 | Posted By
ackie at 22:09:15

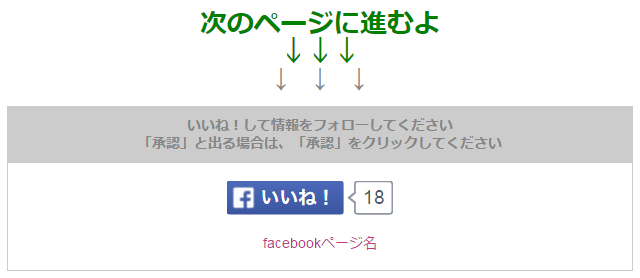
様々なサイトを見ているとこのような『いいね』を押すことで
続きを読むことができるようなものも少なくありません。
ここで安易に押してしまうとどうなるかというと、
Facebook 等からの情報の流出が発生することがあります。
またその流出による被害は本人というよりは、
その人の友達であったりするので注意する必要があります。
この手のサイトの多くは、他のサイトからの転載の
いわゆるバイラルメディアのものが多く
基本的にタイトルで検索すれば
元の情報のサイトが見つかります。
以下は一例です。
『「手の平」で性格がマル分かり!アメリカで話題の手相占いが当たるらしい・・・』
というサイトに行くと『いいね』を押さないと
続きが見えなくなっていました。
そして以下は『「手の平」で性格がマル分かり!
アメリカで話題の手相占いが当たるらしい』で
Google 検索した結果です。
「手の平」で性格がマル分かり!アメリカで話題の手相占いが当たるらしい – Google 検索
先頭にある「手の平」で性格がマル分かり!
アメリカで話題の手相占いが当たるらしい・・・ | TABI LABOに行くと
難なく記事の内容を見ることができます。
気軽にシェアすることで自分の周りの人に被害が及ばないように
シェアは慎重にいった方がいいようです。
2014年11月14日(金曜日)
Category:
セキュリティ対策 | Posted By
ackie at 22:18:13
Adblock Plus – Surf the web without annoying ads!
最近よくお問い合わせがあるのが
RegClean や WinZip をはじめとする
マルウェアに関するトラブルです。
それ単体は狭義の(感染力のある)ウイルスではなく
そのパソコンでのみ動き、悪さをするものがほとんどで
知らない間に入っている者多いのが特徴です。
感染ルートは主にだましリンクと言われる
本来のサイトとは関係ない広告なんかに埋め込まれます。
記事の一部と勘違いしてクリックしてしまうと
関係ないソフトのインストーラが走り
インストールされてしまいます。
このような広告がそもそも表示されなければ
こういうトラブルにはならないですし、
そもそも広告がない分、表示も速くなることが見込めます。
というわけでこの Adblock Plus の登場です。
Firefox や Chrome だけでなく InternetExplorer や Opera 、
Safari や Android にも対応しているようです。
最近の悪質さを考えると「広告を見たい!」
という方でなければ必須のソフトかもしれません。
もちろん広告以外からも他のソフトにバンドルされて
インストールされる場合も少なくありません。
必須ソフトに近い Adobe Flash や Adobe Reader なんかでも
Chrome や McAfee のインストールをうながされます。
最近の JAVA では Ask 系のソフトのインストールを試みます。
他の多くのフリーウェアでもインストールに伴って
様々なソフトやアドオンをインストールしようとします。
インストールする際は必ずインストールするものを
確認してインストールしてください。
Adblock Plus は防御策であり対抗策ではありません。
必ずウイルス・スパイウェア対策ソフトや
ファイヤーウォールを併用するようにしてください。
2014年9月25日(木曜日)
Category:
セキュリティ対策 | Posted By
ackie at 23:42:07

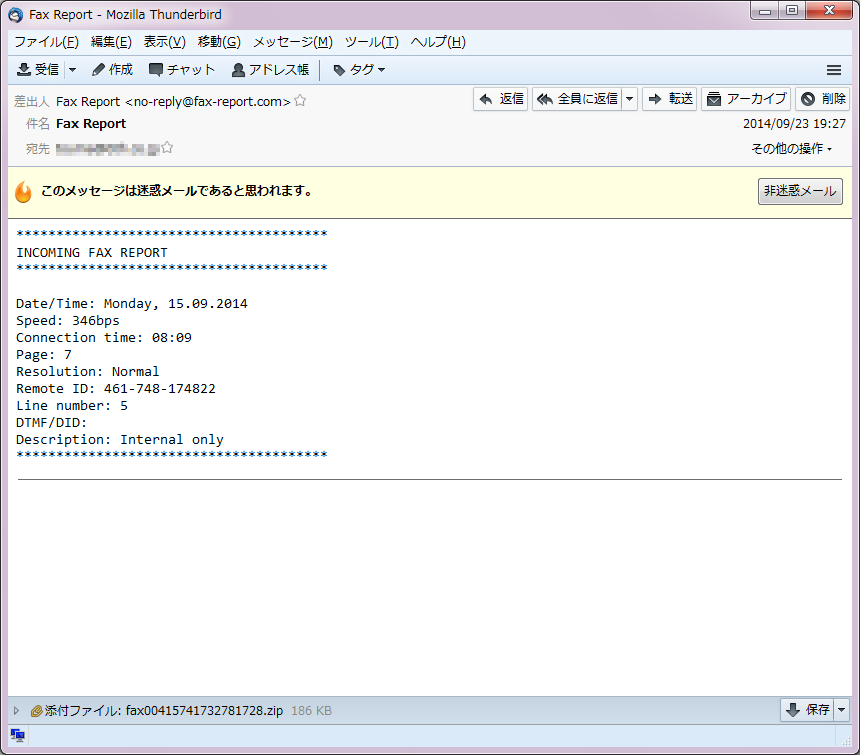
ある日突然『 FAX が届きました』というメールが届くことがあります。
『はて、なんでメールで FAX ?なんやろ?』と見てみると
添付ファイルに zip ファイルが付いており
その中にはなにやら見慣れない拡張子のファイルがあります。
解凍して開いてみると…だいたい想像できそうですね。
添付ファイルの中身は scr ファイルというもので
本来はスクリーンセーバの拡張子ですが、
じゃあなぜ FAX がスクリーンセーバ?
scr 自体は実行ファイルというプログラムで
それ単体で処理を行います。
つまり実行するとなにかの処理が行われるということです。
もし実行するとなにかしらの悪意のあるプログラムが
実行されるかもしれません。
どちらにせよ身に覚えのない添付ファイルは危険なもの
という認識を持っておいてください。
2014年8月4日(月曜日)
Category:
セキュリティ対策 | Posted By
ackie at 23:51:48
オープンリゾルバ(Open Resolver)に対する注意喚起 – JPNIC
インターネット接続する際に、
回線を共有し複数端末の接続を可能にしたり、
簡易なファイアウォール機能を提供したり、
無線 LAN 環境を提供したりと
なくてはならないのがルータという機器です。
そんな便利なルータの多くに脆弱性が見つかっているようです。
対策としてはファームウェアの更新というのがありますが
ご自身のルータのメーカと型番を調べた上で、
メーカのサイトから該当型番のファームウェアを
ダウンロードし更新する必要があります。
ちょっとややこしいと感じる方もおられるかもしれませんが、
実際は手順に従うだけですので、念のためチェックをお願いします。
もし不安であればご訪問し設定することも可能ですので
お問い合わせくださいませ。
2014年7月26日(土曜日)
Category:
セキュリティ対策 | Posted By
ackie at 23:59:33
だいたいタイトルに ~その ○ ~となってるのは
ネタがない時のためにシリーズものにしよう…
という妙な下心があったりするものが多いのですが、
そのまま忘れ去られることもしばしば… (´・ω・`)
すっかり忘れてたよ…(ぉぃっ !! )
実はこの記事を書くきっかけになったのが
『銀行を装ったメールのリンクをクリックしてしまった』
ということでサポートにお伺いしたのがきっかけでした。
で、回顧録書いてたら終わっちゃったというパターンですね (´・ω・`)
私の所にはあまり来ないので気にしていなかったのですが、
そのお客様のメールを見てみると、タイトルに銀行の名前があり
本文は HTML メールで『こちらをクリック』ぐらいしかない。
前にも書きましたが安易にクリックすると
『誰がクリックしたか?』はばれてしまうので
絶対にクリックはしないことが重要です。
もし怪しいと思ったら差出人のメールアドレスを確認してください。
メールを見た時に差出人のメールが本当にその銀行のドメインでしょうか?
りそな:resonabank.co.jp
三井住友:smbc.co.jp
三菱東京 UFJ :mufg.jp
等…各銀行でちゃんとしたドメインがあるので
それ以外から来ているのは 100% ニセモノだと思って構いません。
またメールアドレスは詐称できます。
もしそのドメインからメールが来ていても
リンク先がこれらのドメインでないのであれば
疑ってかかるべきでしょう。
文面の日本語がなんかおかしい…と思ったら疑いましょう。
やたら本文が短いメールはボロが出ないようにするためです。
特に日本人はお金を持っていると思われているので狙われています。
自己防衛のスキルを高めていきましょう !!
2014年6月29日(日曜日)
Category:
セキュリティ対策 | Posted By
ackie at 23:45:34
以前から様々なタイプの迷惑メールがあります。
古くは『 I LOVE YOU 』メールというもので、
タイトルに I LOVE YOU と書かれているために
喜び勇んでウイルスの仕込まれた
添付ファイルを開いて感染…というもの。
類似したものでは、『私の裸の写真を添付します』で慶び勇んで…以下同文。
添付ファイル系は幸いウイルス対策ソフトが
はじいてくれることがほとんどで被害が減りましたが
最近多いのはリンク埋め込み型でしょうか?
長~~~いリンクの中にキーワードが埋め込まれており
アクセスしてきた相手を特定してターゲットをあぶり出しにするもの。
以下は Firefox の検索バーから Google で 00h を検索した時の URL 。
https://www.google.co.jp/search?q=00h&ie=utf-8&oe=utf-8&aq=t&rls=org.mozilla:ja-JP:official&hl=ja&client=firefox-a
この時の key=valueという形でデータが埋め込まれており
それらが & でくくられてサーバに送られています。
ここに一意の情報を入れておくと誰がアクセスしてきたかがわかります。
最近は URL を短縮するサービスもあり、
リンクの先になにがあるか?というのがわかりづらくなっているために
むやみにリンクを踏むのは避けた方が無難だと思います。