2016年3月24日(木曜日)
Category:
セキュリティ対策,
社長を探せ | Posted By
ackie at 23:58:52
少し暖かくなったと思ったら急に冷え込んだり…。
さすが春、三寒四温とはよく言ったものです。
今日も奈良だったのですがちらほらと桜が咲いていますね。
移動中に道端でお花見の準備が進んでいると
こちらの気持ちもほころんでくる気がします。

と思っていたらお客様からスクランブルの要請が…。
先日対応したランサムウェアに感染されたようです。
恐らく感染経路はメールだと思うのですが、
Locky というもので、これに感染すると
自身のコンピュータだけでなくネットワーク上の
共有フォルダにあるファイルが暗号化されてしまいます。
金銭を要求するテキストファイルができるのが特徴で
現在のところ解除方法はありません。
恐ろしいのはこれを解決できるツールがある…
とホームページで紹介し悪意のあるソフトをダウンロードさせ
二次被害を生み出すことです。
とにかく感染したらできるだけファイルを開かずに
バックアップを取った上でリカバリをお勧めします。
またバックアップしたファイルを元に戻す際は
念のためセキュリティ対策ソフトでスキャンをかけてください。
ただし、今回はウイルスバスターが入っていましたが
スキャンしても悪意のソフトと認識しなかったため実行してしまい、
結果的に感染してしまったということです。
郵便局をかたった ROVNIX もウイルスバスターは
素通しだったのでランサムウェアは苦手なのかもしれません。
とにかく狙われているという認識を持つことと、
安易に添付ファイルを開かないということ、
さらにあわてて対策ソフトをインストールしないことです。
2016年3月15日(火曜日)
Category:
セキュリティ対策 | Posted By
ackie at 23:59:52
ランサムウェア(英語: Ransomware)とはマルウェアの一種である。これに感染したコンピュータはシステムへのアクセスを制限される。この制限を解除するため、マルウェアの作者へ身代金の支払いが要求される。数種類の形態のランサムウェアは、システムのハードディスクドライブを暗号化し(暗号化ウイルス恐喝)、また他の幾種類かは単純にシステムを使用不能にし、ユーザーに対して身代金を支払うようにそそのかすメッセージを表示する。
こうしたプログラムは当初ロシアで有名だったが、ランサムウェアを用いた詐欺は国際的に成長してきた。2013年6月、セキュリティソフトウェア企業のマカフィーはあるデータを公表した。これは2013年の第1四半期において25万個以上におよぶランサムウェアのサンプルを収集したものである。この数は、2012年第一四半期で得られた数の2倍以上である。サイバー犯罪は金になる市場だということが周知されるにつれて、ランサムウェアのビジネスへの移行が激化し、法秩序に一層大きな課題を提示している。
これはランサムウェアの Wikipedia からの情報です。
要はデータを人質にして金銭等を要求するタイプのものですが、
どうやら日本は狙われまくりのようです。
以前のようにたどたどしい日本語ではなく
流暢な日本語でメッセージを送ってきます。
そして巧みにその添付ファイルを開かせると
パソコン内にある(時には共有フォルダ上の)
ファイルを書き換えて開かないようにしてしまいます。
そしてこれを元通りにするためにはお金を払えと言ってきます。
ただ、お金を払ったからといって
これらをちゃんと直してくれる保証はどこにもありません。
というか犯罪者の言うことを真に受けて金銭を支払った場合、
恐らくあなたは『カモリスト』入りしてしまうでしょう。
そうならないためには一にも二にもバックアップです。
適切なバックアップとセキュリティ対策、
そして自分は狙われているという強い意識が
トラブルを回避する唯一の方法であるとお考えください。
2016年2月26日(金曜日)
Category:
セキュリティ対策 | Posted By
ackie at 23:21:38
本日お客様よりご依頼があって対応した事例です。
郵便局からのメールが届いており
荷物を届けたが不在だった…
というような内容のメールで
圧縮された添付ファイルがあり、
それを開くと伝票が表示されるというもの。
ただこのメール伝票はすべて英語で、
直後、インターネットの証明書をインストールする画面が
一瞬表示されるというものです。
添付ファイルの拡張子は scr という
スクリーンセーバの実行ファイル。
インストールされる証明書とは
そのサイトが信頼されているかどうか?
を第三者機関が証明するというものです。
これを改竄・詐称することによって
悪意のあるサイトが、さも信頼されているサイトのように
表示されてしまいます。
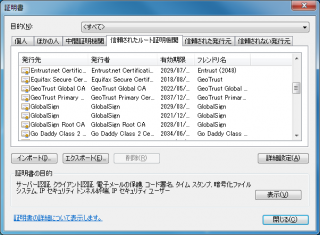
今回のものは実在する GeoTrust の証明書を騙り、
インストールをしてきます。
正しいものは上記のようになっているはずです。
この ROVNIX はこの偽造された証明書を使って
オンラインバンキング等の情報を盗み出すことを狙っています。
攻撃はロシアから行われている定番のもののようで、
今回は親切にメールアドレスが xxxx@xxxx.ru のように
ロシアドメインからでした。
ある程度知識がある人であれば、
『なんでロシアから郵便局名義で?』と怪しいのですが。
ただ送信元は簡単に偽装できます。
今後は jp から送信される恐れがあります。
添付ファイルは基本危険なものという認識を
強く持つことが予防となります。
コンピュータウイルスの定義は
正確には自己複製を試みるもので、
今回の ROVNIX はトロイの木馬に分類され
正確にはウイルスではありません。
ただしマルウェアと呼ばれる危険なものです。
2016年1月25日(月曜日)
Category:
セキュリティ対策 | Posted By
ackie at 9:42:37
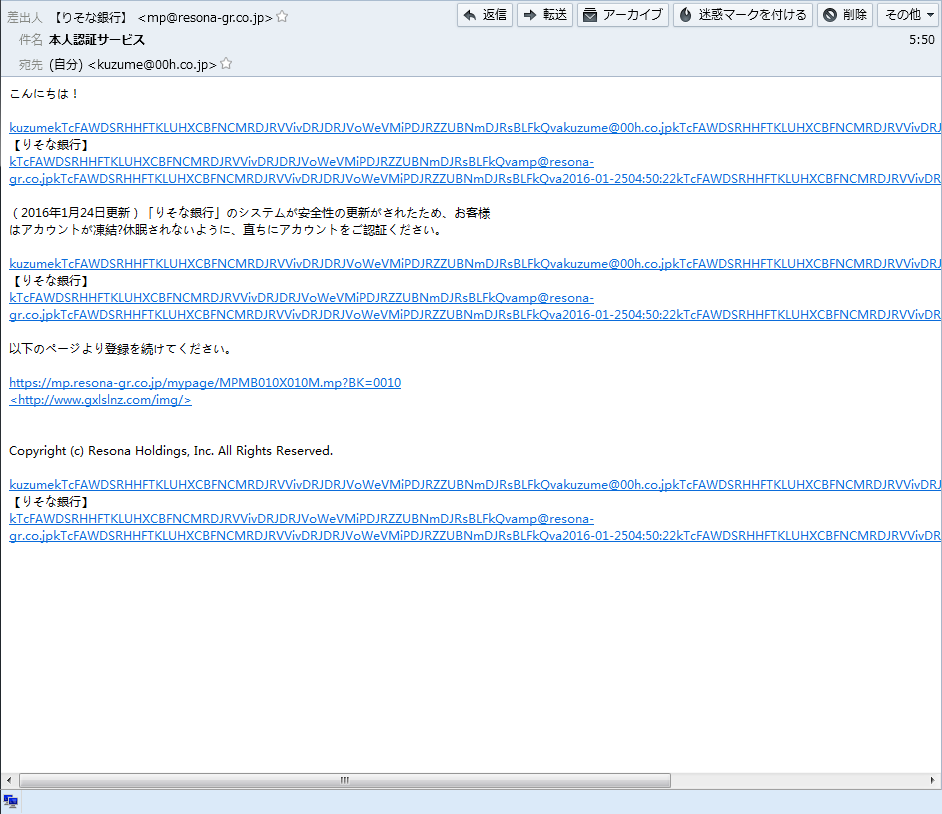
以前、三菱東京 UFJ 銀行からの詐欺メールについて取り上げましたが、
今度はりそな銀行を騙るメールが来ました。
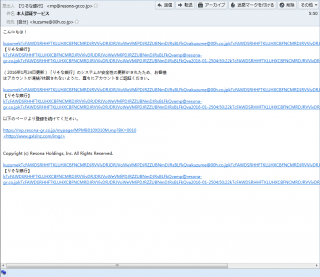
「こんにちは!」
前回同様フレンドリーです。
テキスト表示にしていると怪しさ満載ですが、
こういうのはもちろんおさわり厳禁です。
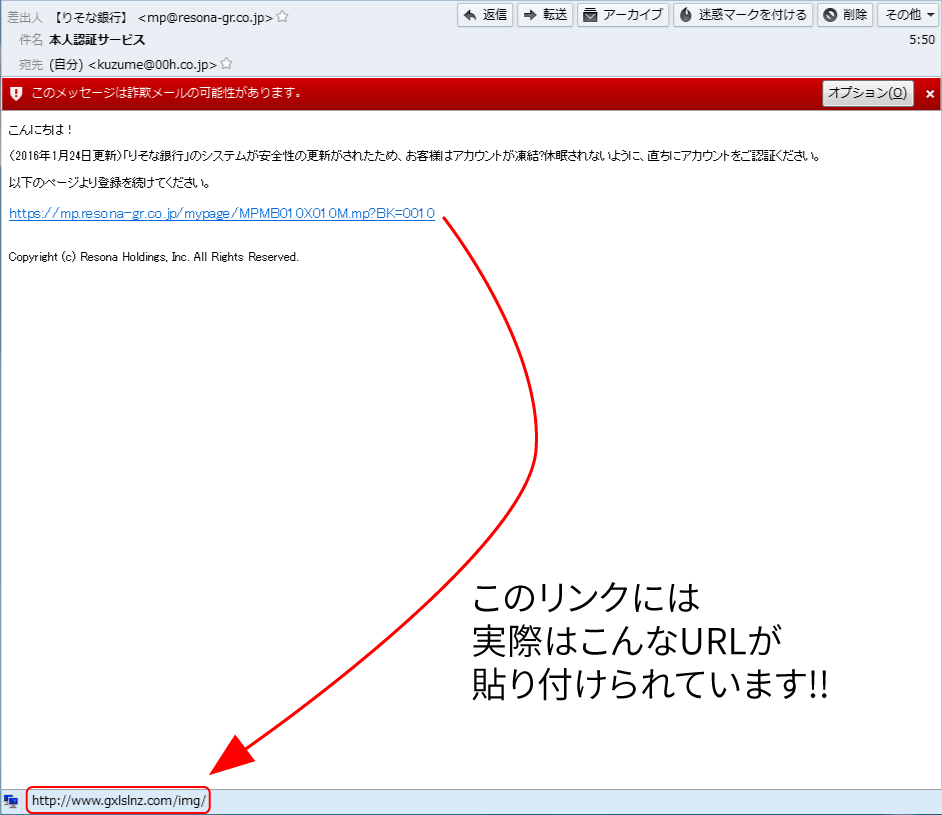
HTML メールで表示していると以下のようになります。
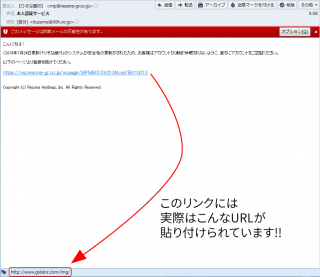
繰り返しになりますがセキュリティのためにも
HTML メール表示を切っておくことをお勧めします。
Outlook 2010
Outlook 2013
Windows Live メール
Thunderbird
2015年12月6日(日曜日)
Category:
セキュリティ対策 | Posted By
ackie at 22:22:12
先日かかってきた電話の話…。
事務所は引き払っており以前の代表電話は
転送がかかっている状態です。
かかってきた電話番号を見ると非通知での発信。
まま、ある話なので取ってみると
「関西電力の」という話始めですが
「動力の点検で」というような内容。
どう考えてもおかしい…
「非通知でかけているのは意味があるのですか?」
と聞くとブチ切りされてしまいました(笑)。
変なところだ…と思ったら、かけ直すからと
とにかく相手の電話番号を聞いた上で
ネット上で電話番号を確認するなどしてください。
日本、電話番号検索等では携帯なんかも検索できるので
怪しいと思ったら警察に相談してみてはどうでしょう?
電話で名乗ったから(特に公的なところだから)といって
なんでも信用するとまずいですよ。
最近妙な詐欺が増えて困りますね…。
2015年11月21日(土曜日)
Category:
Tips,
セキュリティ対策 | Posted By
ackie at 23:59:18
先日の HTML メールを利用した攻撃に対抗するために
HTML メールをすべてテキスト形式で表示する方法と
セキュリティを高めるための方法を紹介します。
今回は Mozilla Thunderbird です。
Thunderbird はかなり簡単です。

メニューの『表示』→『メッセージの表示形式』→
『プレーンテキスト』を選択することでテキスト形式になります。
テキスト形式のメールを HTML 形式で見たい場合は
同様に『オリジナル HTML 』を選択すればいいでしょう。
また『添付をメッセージ本文に表示』は
チェックを外しておくといいでしょう。
HTML で送ってくる必要のあるメールはごく一部です。
実際大半は広告だということを考えると
HTML メールを有効にするメリットは少ないように思います。
2015年11月20日(金曜日)
Category:
Tips,
セキュリティ対策 | Posted By
ackie at 23:26:25
先日の HTML メールを利用した攻撃に対抗するために
HTML メールをすべてテキスト形式で表示する方法と
セキュリティを高めるための方法を紹介します。
今回は Windows Live メール です。

メニュー左上のボタンをクリックし、
『オプション』→『メール』をクリックします。

出てきたウィンドウで『読み取り』タブをクリックします。
そのタブで『メッセージはすべてテキスト形式で読み取る』に
チェックを入れて『 OK 』をクリックします。
これですべてテキスト形式で表示されるようになります。
ただ Outlook のように HTML 形式で読む方法はないようです。
ちょっと不便かもしれませんね。
この際、Outlook や Thunderbird に移行するのもありかもしれません。
2015年11月19日(木曜日)
Category:
Tips,
セキュリティ対策 | Posted By
ackie at 22:11:12
先日の HTML メールを利用した攻撃に対抗するために
HTML メールをすべてテキスト形式で表示する方法と
セキュリティを高めるための方法を紹介します。
今回は Outlook2013 です。
ほぼコピペでできるので楽です(笑)。
メニューの左端の『ファイル』をクリックし、
さらに左のメニューから『オプション』をクリックします。
Outlook オプションウィンドウ左メニュー一番下の
『セキュリティセンター』をクリックし表示される画面の
『セキュリティセンターの設定』ボタンをクリックします。

左のメニューで『自動ダウンロード』が選択されていることを確認し
『 HTML 電子メールや RSS アイテム内の画像を自動的にダウンロードしない』
にチェックが入っていることを確認します。

さらに左のメニューから『電子メールのセキュリティ』を選択します。
ここの『テキスト形式で表示』のところの項目にチェックを入れて下さい。
これですべてテキスト形式で表示されるようになるのですが、
どうしても HTML 形式で表示したい場合は、
メールを選択後メールが表示された時にある
『(i) このメッセージはテキスト形式に変換されました。』
のところをクリックすると『 HTML として表示』と出るので
それをクリックすることで HTML 形式で表示されます。
ただそのほとんどが広告であるために
あまりメリットはないように思います。
この辺りは Outlook2010 と同様ですね。
2015年11月18日(水曜日)
Category:
Tips,
セキュリティ対策 | Posted By
ackie at 23:59:44
先日の HTML メールを利用した攻撃に対抗するために
HTML メールをすべてテキスト形式で表示する方法と
セキュリティを高めるための方法を紹介します。
最初は Outlook2010 です。
メニューの左端の『ファイル』をクリックし、
さらに左のメニューから『オプション』をクリックします。
Outlook オプションウィンドウ左メニュー一番下の
『セキュリティセンター』をクリックし表示される画面の
『セキュリティセンターの設定』ボタンをクリックします。

左のメニューで『自動ダウンロード』が選択されていることを確認し
『 HTML 電子メールや RSS アイテム内の画像を自動的にダウンロードしない』
にチェックが入っていることを確認します。

さらに左のメニューから『電子メールのセキュリティ』を選択します。
ここの『テキスト形式で表示』のところの項目にチェックを入れて下さい。
これですべてテキスト形式で表示されるようになるのですが、
どうしても HTML 形式で表示したい場合は、
メールを選択後メールが表示された時にある
『(i) このメッセージはテキスト形式に変換されました。』
のところをクリックすると『 HTML として表示』と出るので
それをクリックすることで HTML 形式で表示されます。
ただそのほとんどが広告であるために
あまりメリットはないように思います。
2015年11月17日(火曜日)
Category:
セキュリティ対策 | Posted By
ackie at 10:59:35
普段私は Thunderbird を使っているので
Outlook や Live メールを使っている方とは
表示が違うので参考になるかどうかは微妙ですが…

こんなメールが来ました。
赤い星の部分は同じ方のメールアドレスです。
差出人部分を見ていただくとわかるのですが、
差出人の表記部分(モザイクがかかった★の部分)には
お知り合いの方のメールでしたが、
その後ろの<…>の部分には見覚えのないアドレスが…。
なのでリスト表示でのパッと見はお知り合いの方から来たと
見間違えてしまうようにできています。
しかしやけに軽い挨拶(ご本人は気さくな方ではありますが
さすがにここまでくだけていない)と、
そこに埋め込まれた URL の怪しさ爆発具合でバレバレです。
これはメールをすべてテキスト形式で見るようにしているので
わかることなのですが、HTML 形式に変えると…

ほ~らこんなに自然な仕上がりになりました(爆)。
SNS は色々はやっていますが Facebook に偽装したものもあり
HTML 表記のメールは避けた方が無難なように思います。
ちなみにこれで辞退するをクリックしても辞退できません。
逆にこのメールアドレスは生きている(=価値がある)ということを
個人情報を収集する悪質な業者に知らせる
(=スパムメールが来る確率が飛躍的に上がる)ことになるので、
スパムメールマニアな物好きな方以外は
基本こういうメールが来た場合は完全無視しましょう。